 Hable con un agente al (888) 572-7520
 Enviar mensaje a un agente


Un ataque informático contra el sistema de registros de conductores de Florida encendió las alarmas por la posible exposición de información personal de miles de personas. La investigación apunta al uso indebido de las credenciales de un empleado policial, que habían sido almacenadas en un dispositivo electrónico personal.
El incidente ocurrió el 4 de septiembre de 2026 y afectó el acceso al sistema Driver and Vehicle Information Database (DAVID), utilizado por organismos autorizados para consultar información sobre licencias de conducir y vehículos.
El Departamento de Seguridad Vial y Vehículos Motorizados de Florida (FLHSMV) comenzó a notificar a las personas cuyos datos pudieron quedar comprometidos. El caso también resulta relevante para conductores comerciales y camioneros que obtuvieron licencias en Florida, incluso si actualmente trabajan o residen en otros estados.
Por el momento, no existe una confirmación pública de que el ataque haya afectado específicamente a titulares de licencias comerciales (CDL). Sin embargo, el acceso no autorizado a registros estatales de conductores plantea riesgos que van más allá de la seguridad informática.
Cómo ingresaron los delincuentes a la base de datos de Florida
El origen del incidente se encuentra en las credenciales de acceso de un empleado del Departamento de Policía de Plant City, una localidad situada al este de Tampa.
De acuerdo con la información difundida sobre la investigación, el empleado había guardado sus datos de acceso al sistema DAVID en un dispositivo personal, fuera del entorno informático protegido de la institución.
Los atacantes consiguieron esas credenciales y las utilizaron para ingresar a la base de datos estatal.
DAVID es una herramienta destinada a organismos gubernamentales y agencias autorizadas que necesitan consultar registros de conductores y vehículos para cumplir sus funciones. No se trata de una plataforma abierta al público.
La utilización de credenciales legítimas permitió que el acceso no autorizado se produjera a través de una cuenta que tenía permisos para consultar información sensible.
Este mecanismo demuestra cómo una falla de seguridad en un dispositivo particular puede comprometer sistemas que almacenan información de miles de personas, aunque los servidores principales no hayan sido vulnerados directamente.
Qué información personal pudo quedar comprometida
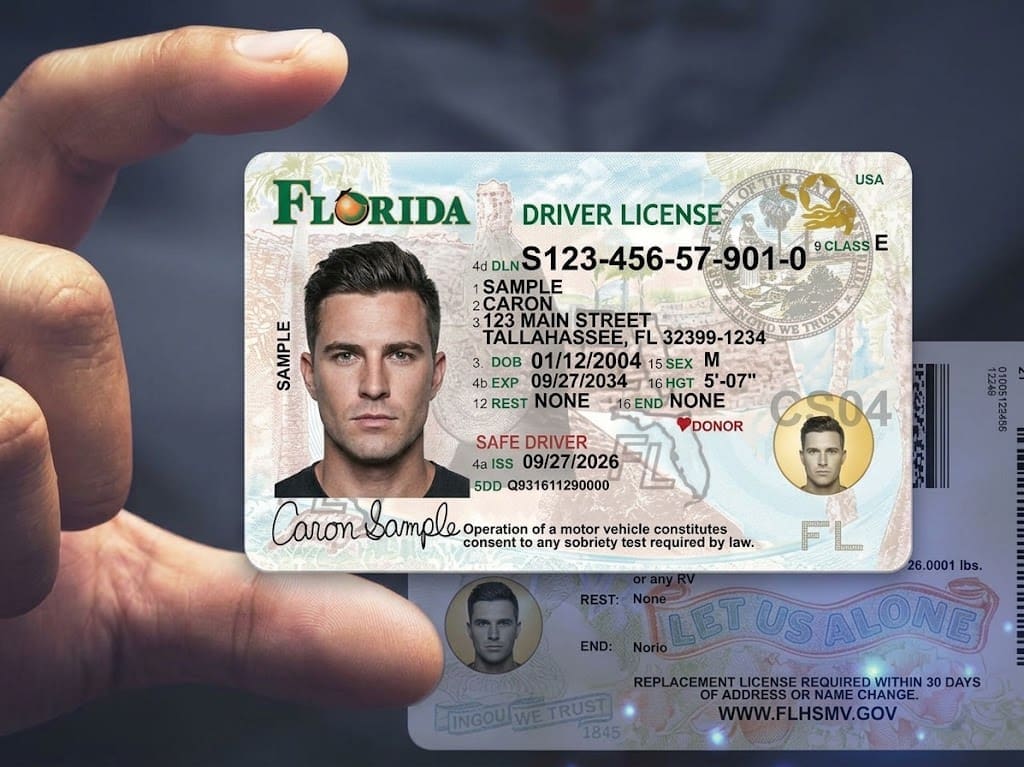
En un comunicado oficial publicado el 16 de octubre, FLHSMV confirmó que los registros potencialmente afectados incluyen datos de licencias de conducir, información de vehículos, imágenes de documentos y otros datos personales.
La agencia no precisó cuántas personas fueron afectadas ni publicó un desglose completo de los documentos consultados o extraídos por los delincuentes.
El alcance del incidente preocupa porque una licencia de conducir contiene información que puede facilitar intentos de suplantación de identidad. Cuando esos datos se combinan con documentos adicionales, el riesgo de fraude puede aumentar.
El organismo estatal aclaró que, hasta el momento de su comunicado, no tenía evidencia de que la información comprometida hubiera sido utilizada de manera fraudulenta. Sin embargo, esa ausencia de pruebas no significa que los datos no puedan ser utilizados posteriormente.
La investigación continúa con la participación del Florida Digital Service y el Florida Department of Law Enforcement.
Más de 200.000 registros: qué se sabe sobre la cifra
El grupo de ciberdelincuentes ShinyHunters afirmó haber obtenido más de 200.000 registros de conductores de Florida.
La organización fue vinculada públicamente con el incidente por medios especializados como BleepingComputer y The Record.
Sin embargo, es importante distinguir entre las afirmaciones de los atacantes y los resultados oficiales de la investigación.
FLHSMV no confirmó la cantidad de registros presuntamente robados ni identificó formalmente a ShinyHunters como responsable del ataque.
Los delincuentes también difundieron afirmaciones sobre la manera en que habrían obtenido acceso al sistema, que no coinciden completamente con la explicación proporcionada por las autoridades.
Por eso, la cifra de 200.000 debe considerarse una estimación atribuida al grupo criminal y no un balance oficial.
Por qué también deben prestar atención los camioneros
Para los conductores profesionales, una licencia no es solamente un documento de identificación. Es una herramienta indispensable para trabajar y acreditar sus habilitaciones ante empleadores, autoridades y organismos de transporte.
Un camionero que obtuvo su licencia comercial en Florida y posteriormente se trasladó a otro estado podría conservar registros históricos en los sistemas estatales.
Esto no significa que todas las licencias comerciales hayan quedado comprometidas. Tampoco existe evidencia pública de que el ataque haya modificado habilitaciones, suspendido licencias o afectado directamente los registros de conducción.
El riesgo principal identificado hasta ahora está relacionado con la privacidad de los datos y su posible utilización para cometer fraudes.
Los conductores que trabajan en transporte interestatal, especialmente quienes cambiaron de residencia o transfirieron su licencia a otro estado, deberían prestar atención a las comunicaciones oficiales.
También es importante distinguir entre la exposición de datos personales y la validez de una licencia: el hackeo no implica que los conductores deban renovar automáticamente su CDL ni solicitar una licencia nueva.
Florida ofrece monitoreo de crédito y protección contra el robo de identidad
FLHSMV anunció que comenzó a enviar cartas a los titulares de licencias de conducir o tarjetas de identificación vigentes que pudieron resultar afectados.
Además, estableció un programa gratuito de protección a través de Sontiq, una empresa de TransUnion.
La asistencia contempla un año de monitoreo de identidad y crédito, junto con una cobertura de hasta un millón de dólares por robo de identidad, según las condiciones del programa.
Pero existe una dificultad adicional: el organismo reconoció que no dispone de direcciones postales actualizadas para todas las personas cuyos registros podrían estar comprometidos.
Esto incluye a antiguos titulares de licencias de Florida, personas que tuvieron tarjetas de identificación estatales y quienes anteriormente registraron vehículos en el estado.
Por ese motivo, una persona puede estar potencialmente afectada aunque no reciba ninguna carta.
Cómo saber si tus datos fueron afectados
FLHSMV habilitó información y consultas sobre el incidente a través de su página oficial sobre la filtración de datos.
Quienes anteriormente tuvieron una licencia de Florida, una tarjeta de identificación estatal o un título de propiedad de vehículo y no recibieron una notificación pueden consultar al correo customerinquiry@flhsmv.gov.
También se recomienda tomar precauciones para reducir las consecuencias de una posible exposición de información personal.
Entre las principales medidas se encuentran revisar los movimientos bancarios, controlar las cuentas financieras y detectar solicitudes de crédito que no hayan sido autorizadas.
Los conductores pueden obtener informes gratuitos de crédito mediante AnnualCreditReport.com, el servicio autorizado para consultar los registros de las tres principales agencias nacionales.
Otra alternativa es establecer una alerta de fraude o solicitar el congelamiento del historial crediticio a través de Equifax, Experian y TransUnion.
El congelamiento de crédito dificulta que terceros abran nuevas cuentas utilizando información personal robada, aunque no impide todas las modalidades de fraude.
La Comisión Federal de Comercio (FTC) también ofrece orientación para las personas que recibieron una notificación de filtración de datos o sospechan que su identidad fue utilizada sin autorización.
Una investigación que todavía no terminó
El caso de Florida vuelve a poner en discusión la seguridad de los sistemas que almacenan información de conductores y vehículos.
En su primera declaración pública del 11 de septiembre, FLHSMV sostuvo que había contenido rápidamente el incidente y que no existía un acceso no autorizado en curso.
Posteriormente, el organismo informó que había bloqueado los accesos indebidos, restablecido credenciales y aplicado medidas adicionales de protección.
La investigación continúa abierta y todavía quedan preguntas sobre la cantidad definitiva de registros afectados, la información efectivamente obtenida por los atacantes y las posibles consecuencias a largo plazo.
Para los camioneros y otros conductores que tuvieron documentación emitida en Florida, la recomendación es consultar los canales oficiales, comprobar si corresponde alguna notificación y mantener bajo vigilancia sus registros financieros.
Aunque las autoridades no encontraron evidencia de uso fraudulento de la información al anunciar las medidas de protección, el incidente demuestra que una credencial de acceso mal resguardada puede poner en riesgo datos personales que permanecen almacenados durante años, incluso después de que un conductor se haya mudado a otro estado.
 Business hours: Monday to Friday from 8:00 AM to 5:00 PM. California time